par Camille Gruhier

par Camille Gruhier
BrixHub, SnusBase, Reacher, Stryxx, LeakCheck, DeHashed… Depuis plusieurs mois, un nouveau type de moteurs de recherche fleurit sur Internet. Ils ne référencent pas des sites web, comme Google ou DuckDuckGo, mais… des données personnelles compromises. Ces sites, aussi appelés « lookups », promettent de vérifier si vos données ont fuité et, souvent, commercialisent un service payant pour les effacer. Ne les utilisez pas ! Vos données sont-elles exposées ? Comment vous protéger ? Nos conseils.
Depuis quelques mois, plusieurs sites permettant de chercher des informations personnelles sont apparus sur le web. BrixHub, SnusBase ou encore Reacher se présentent comme des moteurs de recherche de données piratées et revendiquent des bases de données de plusieurs centaines de milliers, voire dizaines de milliards, de coordonnées.
En quelques clics, vous pouvez ainsi vérifier si les vôtres, ou celles de n’importe qui d’autre, figurent dans la liste. Et constater quelles données (adresse postale, date de naissance, numéro de téléphone, e-mail, IBAN, numéro de Sécurité sociale, revenu fiscal de référence) sont accessibles.
Souvent, ces sites, appelés aussi « lookups », promettent également d’effacer vos données, un service bien sûr payant. Chez BrixHub, comptez par exemple 5 € pour supprimer 10 fiches, 8 € pour 20 fiches et… 200 € pour 1 000 fiches. En bon commerçant, le site pratique bien sûr des tarifs dégressifs ! Ces sites vont et viennent, changent de nom, disparaissent pour réapparaître quelques jours plus tard.
Le phénomène est tel que la sphère politique s’est emparée du phénomène dès le mois de juin 2026. Le député Renaissance des Côtes-d’Armor, Éric Bothorel, saisissait alors la justice pour trois de ces lookups ; la semaine dernière, la ministre déléguée à l’Intelligence artificielle et au Numérique, Anne Le Hénanff, faisait de même, contre BrixHub cette fois.
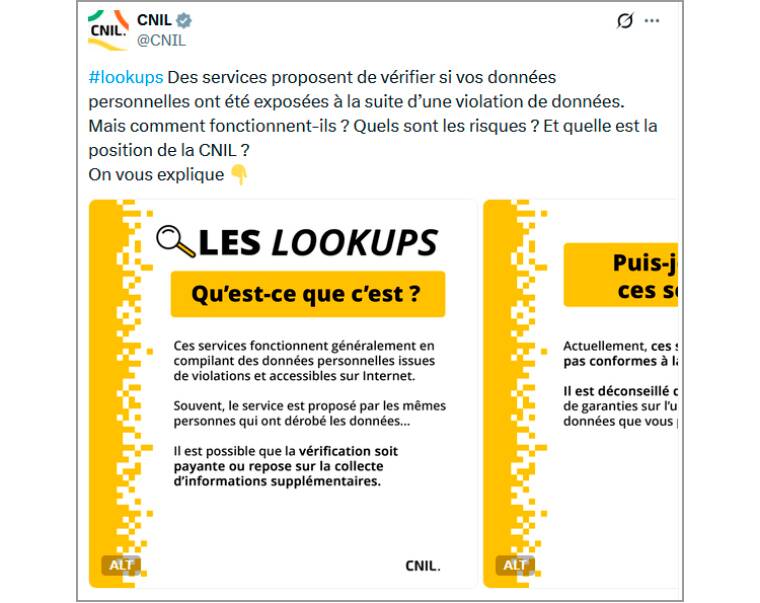
Dans la foulée, la Cnil (Commission nationale de l’informatique et des libertés) s’émouvait de l’existence de ces lookups sur le réseau social X, plaidant son impuissance. « La Cnil reçoit de nombreuses plaintes […] et se rapproche des éditeurs du site et de leurs hébergeurs pour obtenir la suppression des données. Cependant, les responsables de ces sites ne sont pas tous identifiables et la Cnil obtient peu de réponses ce qui limite ses capacités d’action. »
Reacher, SnusBase et les autres sont pourtant nuisibles à plus d’un titre. D’abord, parce qu’ils facilitent les arnaques et les usurpations d’identité : les escrocs n’ont qu’à cliquer pour compléter leurs informations et gagner encore plus en crédibilité auprès de leurs victimes. Ensuite, parce qu’ils exploitent commercialement des données volées.
→ Lire aussi : Vols de données : dans les banques, des complicités internes
Les fuites de données personnelles sont désormais si fréquentes qu’elles n’étonnent plus personne. Rien qu’au cours de l’été 2026, l’Éducation nationale, la Direction générale des Finances publiques, Bloctel, Santé publique France ou encore le ministère de la Transition écologique ont subi des attaques. Les acteurs privés, des fournisseurs d’accès à Internet aux enseignes commerciales, ne sont pas épargnés.
À chaque fois, ce sont nos données personnelles qui tombent dans les mains de pirates qui les revendent sur le dark web pour préparer des arnaques type phishing, fraude à la carte bancaire ou autre. Et elles alimentent ces moteurs de recherche.
→ Lire aussi : Données personnelles - Les précautions à prendre sur le web
D’abord, n’utilisez pas les services d’un lookup. Ces sites, confirme la Cnil, « n’apparaissent pas conformes à la législation » et on ne sait rien de l’usage qui peut être fait des données qu’on y renseigne. Et surtout ne payez pas ! Les services d’effacement de données ne garantissent en rien que les données disparaissent.
Ensuite, sachez que les entreprises, les administrations et autres organismes victimes d’un piratage informatique à haut risque sont tenus d’informer les personnes concernées (RGPD).
Enfin, le site le plus recommandable aujourd’hui pour vérifier si votre adresse mail apparaît dans des fuites de données connues est https://haveibeenpwned.com/. Le service, fondé en 2013 par Troy Hunt, un expert en cybersécurité, est reconnu des autorités australiennes et américaines. Mais attention, sa base est loin d’être exhaustive et pas forcément à jour.
Le RGPD (Règlement européen pour la protection des données) prévoit une indemnisation pour les consommateurs en cas de vol de données personnelles (art. 82).
Mais en pratique, elle est difficile à obtenir. Il faut d’abord démontrer que l’organisme qui a été attaqué a enfreint le RGPD, puis que ce manquement a causé un préjudice, même simplement moral, et enfin qu’il existe un lien entre les deux. Autant de conditions difficiles à réunir.
Sans compter qu'il faut engager une procédure devant un tribunal (judiciaire ou administratif), dont les contraintes peuvent décourager les victimes.
Camille Gruhier
La force d'une association tient à ses adhérents ! Aujourd'hui plus que jamais, nous comptons sur votre soutien. Nous soutenir
Recevez gratuitement notre newsletter hebdomadaire ! Actus, tests, enquêtes réalisés par des experts. En savoir plus